Sujet résolu
L'auteur a trouvé une solution à son problème.


Onche reste gratuit grâce à la publicité.





Onche reste gratuit grâce à la publicité.
Source des délits de manipulation volontaire des températures ?
Libé
il y a 3 heures
Tant que c'est pas contre les banques de sperme, je n'ai rien à craindre

YouTube
Vidéo YouTubeil y a 3 heures


Source des délits de manipulation volontaire des températures ?
il y a 3 heures

Onche reste gratuit grâce à la publicité.
Pourquoi est-il stocké dans des congélateurs contrôlables à distance ?
Pour avoir une traçabilité de la chaîne du froid, ça se fait même pour les legumes
il y a 3 heures-PEMT


Pourquoi est-il stocké dans des congélateurs contrôlables à distance ?
pour que les juifs puisse le réchauffer avec une télécommande
il y a 3 heures

Oh non comment on va faire pour soigner gratuitement les nègres et le bougnoules

il y a 3 heures
Onche reste gratuit grâce à la publicité.
Every putain de single time
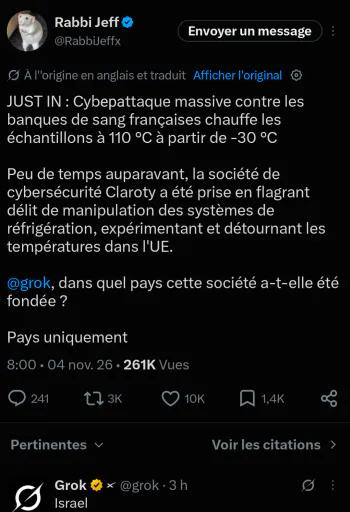
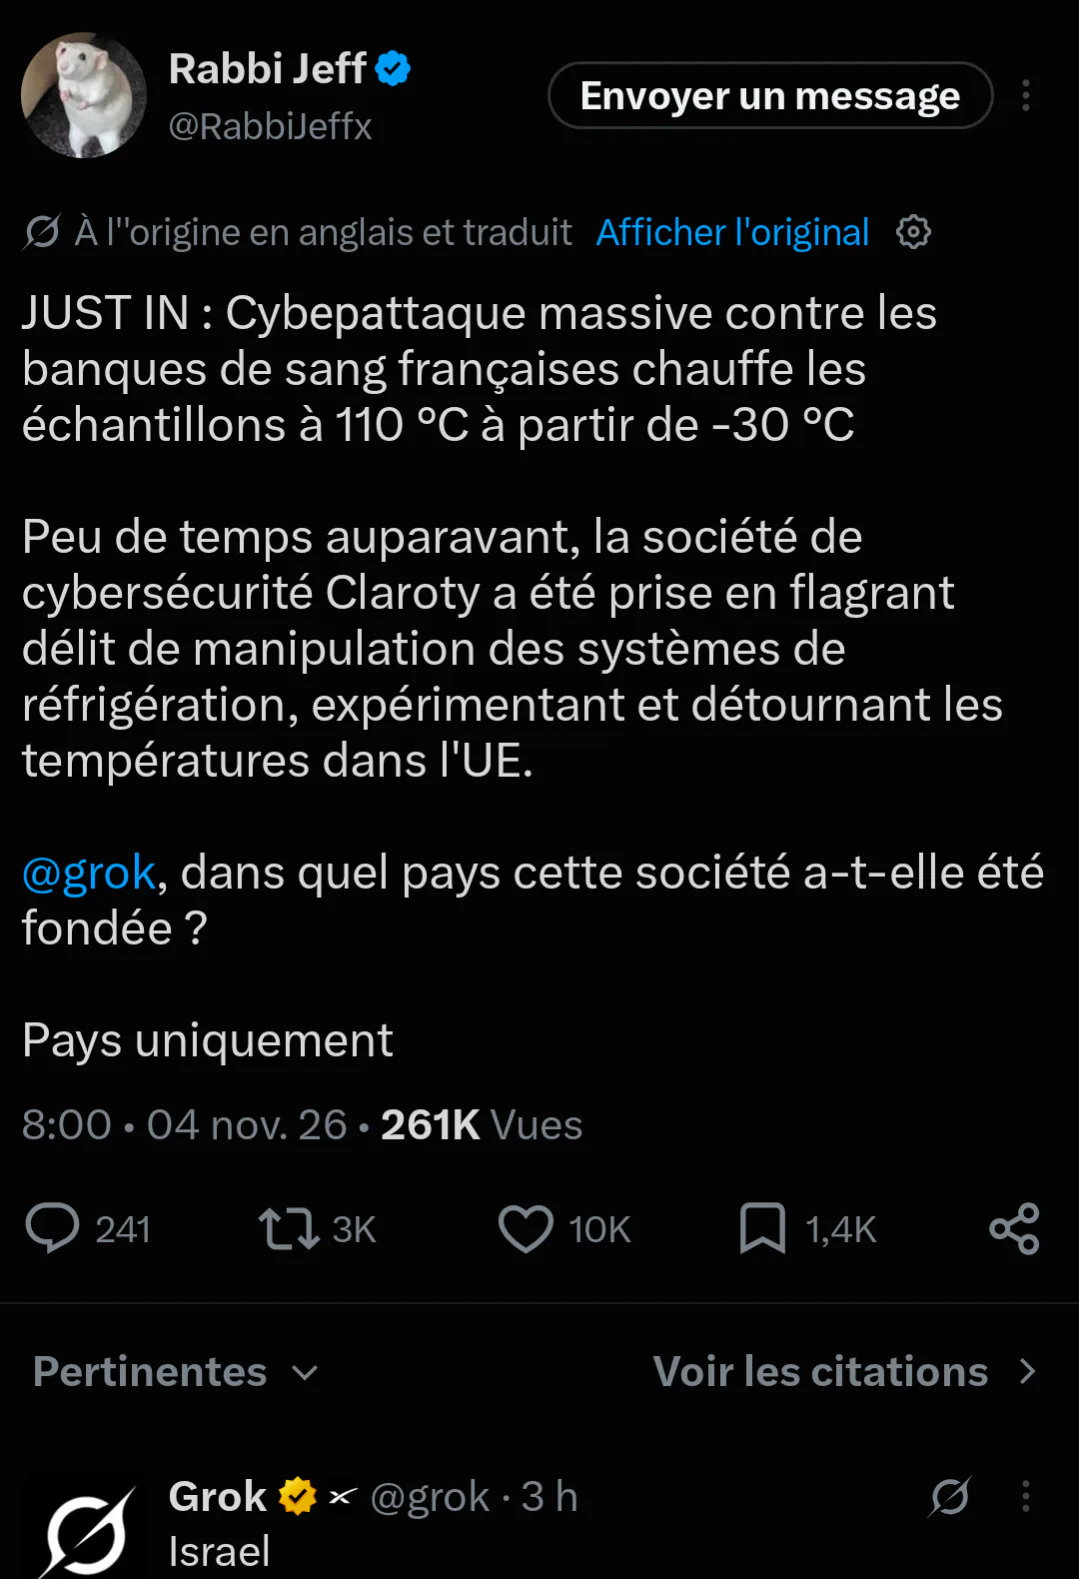
Dans la nuit du 1er au 2 novembre 2026, une cyberattaque a visé la société Coolworld, prestataire chargé notamment de la maintenance d’installations frigorifiques utilisées par l’Établissement français du sang (EFS).
Claroty ce sont ceux qui ont révélé les failles y a plusieurs mois, ne rien dire c'est pire. le tweet est débile
Claroty est au cœur de l'actualité en raison de ses recherches cruciales sur la sécurité des systèmes de réfrigération connectés, publiées juste avant une vague massive de cyberattaques ayant frappé les supermarchés en Europe.
En août 2026, l'équipe de recherche de Claroty (Team82) a découvert et divulgué publiquement plusieurs vulnérabilités critiques affectant des contrôleurs de réfrigération industriels majeurs, notamment les plateformes Danfoss AK-SM 800A et Copeland XWEB Pro.
Voici le détail de cette affaire qui mêle failles techniques et impacts réels sur la chaîne du froid :
1. Les vulnérabilités découvertes par Claroty
Les régulateurs de réfrigération (ou superviseurs) permettent aux techniciens de surveiller et de modifier à distance les températures des chambres froides et des congélateurs. Team82 a identifié des failles majeures (telles que la CVE-2025-41450) permettant :
• Un contournement d'authentification (via des codes d'accès cachés ou par défaut).
• L'injection de commandes à distance pour prendre le contrôle total du micrologiciel (firmware).
• Une exposition directe sur Internet de milliers de consoles de gestion (détectées via des moteurs de recherche d'actifs comme Censys) sans protection adéquate.
2. Le piratage des supermarchés en Europe (Octobre - Novembre 2026)
Quelques semaines après ces révélations, des vagues successives de cyberattaques ont ciblé des centaines de supermarchés en France (Intermarché, Carrefour, e.leclerc, Système U) puis dans d'autres pays de l'Union européenne (Belgique, Pays-Bas, Suède, etc.).
• Le mode opératoire : Les pirates se sont connectés aux interfaces exposées et ont forcé un mode dégivrage continu, propulsant la température des frigos et congélateurs jusqu'à 50 °C.
• Les conséquences : Les attaques ont entraîné la perte de tonnes de marchandises fraîches et surgelées, se chiffrant en millions d'euros de pertes directes pour les distributeurs.
3. Le problème des systèmes obsolètes (Legacy)
Bien que Danfoss et Copeland aient rapidement publié des correctifs à la suite des signalements de Claroty, le cœur du problème réside dans l'application de ces patchs. De nombreux supermarchés exploitent des équipements anciens dits "legacy" dont la maintenance est déléguée à des tiers, ou qui sont en fin de vie (End-of-Life) et ne reçoivent plus aucune mise à jour logicielle.
4. Les recommandations de Claroty et des autorités (CERT-FR)
Pour stopper la prolifération de ces attaques, les experts de Claroty et les agences de cybersécurité préconisent plusieurs actions immédiates :
• Retirer les automates du web public : Ne jamais exposer directement une interface de gestion de réfrigération sur Internet.
• Utiliser un accès sécurisé : Filtrer impérativement les accès de maintenance via des réseaux privés virtuels (VPN) ou des architectures de segmentation réseau strictes (comme Claroty xDome Secure Access).
• Mettre à jour les firmwares : Déployer immédiatement les versions corrigées (ex: version R4.3.1 pour Danfoss) sur tous les contrôleurs compatibles.
En août 2026, l'équipe de recherche de Claroty (Team82) a découvert et divulgué publiquement plusieurs vulnérabilités critiques affectant des contrôleurs de réfrigération industriels majeurs, notamment les plateformes Danfoss AK-SM 800A et Copeland XWEB Pro.
Voici le détail de cette affaire qui mêle failles techniques et impacts réels sur la chaîne du froid :
1. Les vulnérabilités découvertes par Claroty
Les régulateurs de réfrigération (ou superviseurs) permettent aux techniciens de surveiller et de modifier à distance les températures des chambres froides et des congélateurs. Team82 a identifié des failles majeures (telles que la CVE-2025-41450) permettant :
• Un contournement d'authentification (via des codes d'accès cachés ou par défaut).
• L'injection de commandes à distance pour prendre le contrôle total du micrologiciel (firmware).
• Une exposition directe sur Internet de milliers de consoles de gestion (détectées via des moteurs de recherche d'actifs comme Censys) sans protection adéquate.
2. Le piratage des supermarchés en Europe (Octobre - Novembre 2026)
Quelques semaines après ces révélations, des vagues successives de cyberattaques ont ciblé des centaines de supermarchés en France (Intermarché, Carrefour, e.leclerc, Système U) puis dans d'autres pays de l'Union européenne (Belgique, Pays-Bas, Suède, etc.).
• Le mode opératoire : Les pirates se sont connectés aux interfaces exposées et ont forcé un mode dégivrage continu, propulsant la température des frigos et congélateurs jusqu'à 50 °C.
• Les conséquences : Les attaques ont entraîné la perte de tonnes de marchandises fraîches et surgelées, se chiffrant en millions d'euros de pertes directes pour les distributeurs.
3. Le problème des systèmes obsolètes (Legacy)
Bien que Danfoss et Copeland aient rapidement publié des correctifs à la suite des signalements de Claroty, le cœur du problème réside dans l'application de ces patchs. De nombreux supermarchés exploitent des équipements anciens dits "legacy" dont la maintenance est déléguée à des tiers, ou qui sont en fin de vie (End-of-Life) et ne reçoivent plus aucune mise à jour logicielle.
4. Les recommandations de Claroty et des autorités (CERT-FR)
Pour stopper la prolifération de ces attaques, les experts de Claroty et les agences de cybersécurité préconisent plusieurs actions immédiates :
• Retirer les automates du web public : Ne jamais exposer directement une interface de gestion de réfrigération sur Internet.
• Utiliser un accès sécurisé : Filtrer impérativement les accès de maintenance via des réseaux privés virtuels (VPN) ou des architectures de segmentation réseau strictes (comme Claroty xDome Secure Access).
• Mettre à jour les firmwares : Déployer immédiatement les versions corrigées (ex: version R4.3.1 pour Danfoss) sur tous les contrôleurs compatibles.
il y a 2 heures


C'est vraiment une action de détraqué

Quelle idéologie faut-il cultiver pour en arriver à commettre une telle action ?
Quelle idéologie faut-il cultiver pour en arriver à commettre une telle action ?
il y a 2 heures
En ligne
233
Onche reste gratuit grâce à la publicité.